Domain schützer.de kaufen?
Wir ziehen mit dem Projekt
schützer.de um.
Sind Sie am Kauf der Domain
schützer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain schützer.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Verteidigung in BetäubungsmittelsachenVerteidigung in Betäubungsmittelsachen , Das bewährte Handbuch erhält mit der 8. Auflage ein vollumfängliches Update: Die Neuauflage ermöglicht durch einen überarbeiteten Aufbau einen noch gezielteren Zugriff auf die praxisrelevanten Fragestellungen des Betäubungsmittelstrafrechts. Dabei wurde die kompakte Darstellung beibehalten, was es weiterhin zu einem handlichen Nachschlagewerk macht. Neu hinzugefügt wurden zahlreiche Praxishinweise zur Verteidigungstaktik sowie Formulierungsvorschläge, die bei der Mandatsbearbeitung hilfreich sind. Leitsatzentscheidungen werden in den Fußnoten optisch hervorgehoben, um wichtige Rechtsgrundlagen schnell auffindbar zu machen. Darüber hinaus wurden alle aktuellen Gesetzesänderungen eingearbeitet, einschließlich: - Das am 1.4.2024 in Kraft getretene Cannabisgesetz, das auch die zentralen Normen des Konsumcannabisgesetzes (KCanG)beinhaltet. - Das Gesetz zur Überarbeitung des Sanktionenrechtsvom 26.7.2023, welches die Ersatzfreiheitsstrafe, Strafzumessung, Auflagen und Weisungen sowie die Unterbringung in einer Entziehungsanstalt Zusätzlich ist die wichtige Rechtsprechung bis Stand Mai 2024 berücksichtigt. Mit dieser Neuauflage wird eine praxisorientierte, kompakte und zugleich tiefgehende Aufbereitung des komplexen Themenbereichs geboten, die für Strafverteidiger im Betäubungsmittelrecht unverzichtbar ist. , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: neu bearbeitete Auflage 2025, Erscheinungsjahr: 20250224, Titel der Reihe: Praxis der Strafverteidigung#4#, Auflage: 25008, Auflage/Ausgabe: neu bearbeitete Auflage 2025, Seitenzahl/Blattzahl: 310, Keyword: Beschwerde; Betäubungsmittel; Betäubungsmittelgesetz; Betäubungsmittelsachen; Betäubungsmittelstrafrecht; Beweisantrag; Beweismittel; Cannabisgesetz; Drogen; Drogendelikte; Durchsuchung; EGGVG; Geldwäsche; Gutachten; Hauptverhandlung; Konsumcannabisgesetz; Lockspitzel; Notwendige Verteidigung; Polizei; Rechtsfehler; Rechtsmittel; Sanktionenrecht; Schuldfähigkeit; Sicherstellung; StPO; Strafbarkeit; Strafprozessordnung; Strafrecht; Strafsachen; Strafverfahren; Strafverteidgung; Strafverteidiger; Strafverteidigung; Strafzumessung; Tatprovokation; Telekommunikationsüberwachung; Untersuchungshaft; Verdeckte Ermittler; Verdeckte Ermittlung; Verteidiger; Verteidigung, Fachschema: Anästhesie - Betäubungsmittel~Narkose~Verteidigung (rechtlich)~Strafrecht, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 145, Höhe: 20, Gewicht: 443, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann Panzerung die Sicherheit und Schutz von Fahrzeugen oder persönlicher Ausrüstung verbessern? Worin liegt der Unterschied zwischen dynamischer und statischer Panzerung?
Panzerung kann die Sicherheit und den Schutz von Fahrzeugen oder persönlicher Ausrüstung verbessern, indem sie vor äußeren Bedrohungen wie Kugeln, Explosionen oder Schlägen schützt. Dynamische Panzerung reagiert aktiv auf Bedrohungen, indem sie sich verformt oder bewegt, um den Aufprall zu absorbieren, während statische Panzerung eine feste Struktur hat, die den Aufprall abwehrt. Der Unterschied liegt also darin, dass dynamische Panzerung flexibler und anpassungsfähiger ist, während statische Panzerung eine feste Verteidigungslinie bildet. **
-
Wie beeinflusst die Panzerung von Fahrzeugen die Sicherheit und den Schutz von Insassen in der Automobilindustrie?
Die Panzerung von Fahrzeugen erhöht die Sicherheit und den Schutz von Insassen, indem sie die Auswirkungen von Kollisionen und Unfällen reduziert. Sie kann dazu beitragen, die Integrität der Fahrzeugstruktur zu erhalten und die Wahrscheinlichkeit von Verletzungen bei einem Aufprall zu verringern. Darüber hinaus kann eine verstärkte Panzerung dazu beitragen, Insassen vor äußeren Bedrohungen wie Schüssen oder Explosionen zu schützen. Die Verwendung von speziellen Materialien und Technologien in der Panzerung von Fahrzeugen trägt dazu bei, die Sicherheit und den Schutz von Insassen in der Automobilindustrie kontinuierlich zu verbessern. **


"Wie gewährleisten VIP-Schützer die Sicherheit von prominenten Personen in der Öffentlichkeit?"
VIP-Schützer überwachen ständig die Umgebung auf potenzielle Bedrohungen. Sie planen im Voraus Routen und Sicherheitsmaßnahmen. Im Ernstfall reagieren sie schnell und professionell, um die Sicherheit der prominenten Person zu gewährleisten. **
Welche Schützer sind beim Inlinerfahren wichtig?
Beim Inlinerfahren sind insbesondere Handgelenk-, Knie- und Ellenbogenschützer wichtig. Diese Schützer dienen dazu, bei einem Sturz oder einem Zusammenstoß Verletzungen an den empfindlichen Gelenken zu verhindern oder zumindest abzumildern. Es ist ratsam, beim Inlinerfahren immer diese Schützer zu tragen, um das Verletzungsrisiko zu minimieren. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
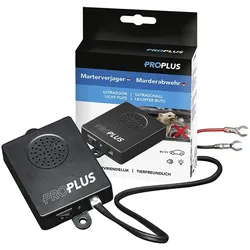
ProPlus 550312 Marderabwehr Ultraschall Abwehr Schutz MarderProPlus 550312 Marderabwehr Ultraschall Abwehr Schutz Marder Beschreibung: Effektive Ultraschall-Abwehr zur Vertreibung von Nagetierschädlingen wie Mardern, Mäusen und Ratten aus dem Motorraum eines Fahrzeugs Mardervertreibung durch hochfrequente Ultraschalltöne (über 20 kHz) geeignet für alle Fahrzeuge, Pkws, Motorräder, Traktoren, LKWs usw. mit einer 12-V-Batterie tierfreundlich durch Einsatz von Ultraschall und Lichtblitz Wichtige Hinweise: Bitte beachten Sie, dass die hochfrequenten Ultraschalltöne eine erhebliche Stressbelastung für Marder darstellen, die Marder weichen in der Regel dorthin aus, wo sie den unangenehmen Tönen nicht ausgesetzt sind es kann nicht garantiert können jedoch nicht gewährleisten, dass die Marder in sämtlichen Fällen vertrieben werden dieses Gerät nicht in feuchten Räumen einbauen und kein Wasser in das Gerät eindringen lassen das Gerät vor Staub und Schmutz schützen, um unnötige Schäden zu vermeiden wenn der Marder bzw. das Nagetier bereits Duftmarkierungen hinterlassen hat, müssen diese unbedingt durch eine gründliche Reinigung von Motor und Fahrzeug entfernt werden. Dies gilt auch für den Parkplatz, die Garage, den Carport usw. Falls diese Maßnahme nicht ergriffen wird, könnte der Marder bzw. das Nagetier möglicherweise das Bedürfnis verspüren, sein Revier zu verteidigen Funktionsweise des Geräts: Hochwirksames Ultraschallgerät für den Anschluss an das Bordnetz das Gerät enthält keine chemischen Rohstoffe und beeinträchtigt andere Geräte und Elektrogeräte nicht Ultraschall ist für Menschen nicht hörbar das Gerät sendet Ultraschalltöne mit einer Frequenz von über 20 kHz, um Nagetiere zuverlässig fernzuhalten das Gerät erkennt aufgrund der Vibrationen, dass das Fahrzeug gestartet wird. Die Betriebsanzeige blinkt rot und das Gerät wird ausgeschaltet. Wenn das Fahrzeug ausgeschaltet wird, vibriert das Fahrzeug nicht mehr und nach 90 Sekunden wird das Gerät eingeschaltet Einbau: 1. Verbinden Sie das schwarze Kabel mit dem Minuspol (-) und das rote Kabel mit dem Pluspol (+) der Autobatterie 2. Befestigen Sie das Gerät mit den mitgelieferten Nylon-Kabelbindern an anderen Kabeln 3. Schalten Sie die Stromversorgung und das Gerät mit dem Schalter ein. Die Betriebsanzeige (rote Leuchte) und die Funktionsanzeige (weiße Leuchte) leuchten 3 Sekunden auf 4. Das Gerät ist einsatzbereit und sendet einen Ultraschallton Technische Daten: Ultraschallfrequenz: 22 - 45 kHz Betriebsspannung: 12 V DC Stromverbrauch: 0,6 W Schalldruck: 90 dB Betriebstemperaturbereich: ca. -30 C bis 70 C Bestandteile des Gerätes: EIN/AUS-Schalter Ultraschall-Lautsprecher Betriebsanzeige Kabelanschluss Funktionsanzeige Kabel Achtung: 1. Im Inneren des Geräts befindet sich ein Vibrationssensor, der beim Schütteln des Geräts ein Geräusch erzeugt, dies ist normal 2. bei Überstrom kann eine Sicherung durchbrennen. Wenn das Gerät (alle Anzeigen) beim Anschließen und Einschalten nicht aufleuchtet, überprüfen Sie die Sicherung im roten Kabel und ersetzen Sie sie, wenn sie defekt ist (125W 500mA 250V) 3. unsachgemäßer Einbau kann einen Kurzschluss oder Stromschlag verursachen. Wir empfehlen, das Gerät von einem Fachmann einbauen zu lassen, um einen falschen Einbau zu vermeiden 4. wenn im Motorraum nach dem Einbau Spuren von Nagetieren gefunden werden, prüfen Sie die Betriebsanzeige. Berücksichtigen Sie dabei jedoch die Hinweise unter Punkt 213,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Verteidigung in BetäubungsmittelsachenVerteidigung in Betäubungsmittelsachen , Das bewährte Handbuch erhält mit der 8. Auflage ein vollumfängliches Update: Die Neuauflage ermöglicht durch einen überarbeiteten Aufbau einen noch gezielteren Zugriff auf die praxisrelevanten Fragestellungen des Betäubungsmittelstrafrechts. Dabei wurde die kompakte Darstellung beibehalten, was es weiterhin zu einem handlichen Nachschlagewerk macht. Neu hinzugefügt wurden zahlreiche Praxishinweise zur Verteidigungstaktik sowie Formulierungsvorschläge, die bei der Mandatsbearbeitung hilfreich sind. Leitsatzentscheidungen werden in den Fußnoten optisch hervorgehoben, um wichtige Rechtsgrundlagen schnell auffindbar zu machen. Darüber hinaus wurden alle aktuellen Gesetzesänderungen eingearbeitet, einschließlich: - Das am 1.4.2024 in Kraft getretene Cannabisgesetz, das auch die zentralen Normen des Konsumcannabisgesetzes (KCanG)beinhaltet. - Das Gesetz zur Überarbeitung des Sanktionenrechtsvom 26.7.2023, welches die Ersatzfreiheitsstrafe, Strafzumessung, Auflagen und Weisungen sowie die Unterbringung in einer Entziehungsanstalt Zusätzlich ist die wichtige Rechtsprechung bis Stand Mai 2024 berücksichtigt. Mit dieser Neuauflage wird eine praxisorientierte, kompakte und zugleich tiefgehende Aufbereitung des komplexen Themenbereichs geboten, die für Strafverteidiger im Betäubungsmittelrecht unverzichtbar ist. , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: neu bearbeitete Auflage 2025, Erscheinungsjahr: 20250224, Titel der Reihe: Praxis der Strafverteidigung#4#, Auflage: 25008, Auflage/Ausgabe: neu bearbeitete Auflage 2025, Seitenzahl/Blattzahl: 310, Keyword: Beschwerde; Betäubungsmittel; Betäubungsmittelgesetz; Betäubungsmittelsachen; Betäubungsmittelstrafrecht; Beweisantrag; Beweismittel; Cannabisgesetz; Drogen; Drogendelikte; Durchsuchung; EGGVG; Geldwäsche; Gutachten; Hauptverhandlung; Konsumcannabisgesetz; Lockspitzel; Notwendige Verteidigung; Polizei; Rechtsfehler; Rechtsmittel; Sanktionenrecht; Schuldfähigkeit; Sicherstellung; StPO; Strafbarkeit; Strafprozessordnung; Strafrecht; Strafsachen; Strafverfahren; Strafverteidgung; Strafverteidiger; Strafverteidigung; Strafzumessung; Tatprovokation; Telekommunikationsüberwachung; Untersuchungshaft; Verdeckte Ermittler; Verdeckte Ermittlung; Verteidiger; Verteidigung, Fachschema: Anästhesie - Betäubungsmittel~Narkose~Verteidigung (rechtlich)~Strafrecht, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 145, Höhe: 20, Gewicht: 443, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft,59,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Meister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische QualifikationenMeister für Schutz und Sicherheit Gesetzessammlung - Handlungsspezifische Qualifikationen , 8. Auflage 2022, Stand 1. Februar 2022 Gesetzessammlung für die handlungsspezifischen Qualifikationen des "Meister für Schutz und Sicherheit". Das Buch beinhaltet alle aktuellen, nach dem Rahmenstoffplan relevanten Gesetze und Verordnungen. Die Gesetzesauszüge wurden auf Aktualität überprüft. U. a. wurden die Neuerungen im Strafgesetzbuch und in der Strafprozessordnung aufgenommen. Ebenfalls wurden weitere Gesetzessauszüge in die Gesetzessammlung eingefügt, die im neuen Rahmenplan genannt sind, wie z. B. das Gesetz zum Schutz von Geschäftsgeheimnissen oder das Gesetz gegen Wettbewerbsbeschränkungen. Da sich diese Gesetzessammlung auf den bloßen Abdruck von Gesetzen und Verordnungen beschränkt und keinerlei Kommentierungen enthält, ist sie als Hilfsmittel in der Prüfung zugelassen. , Nebelscheinwerfer > Beleuchtung , Auflage: 8. Auflage 2022 (Stand Februar 2022), Erscheinungsjahr: 20220216, Produktform: Kartoniert, Titel der Reihe: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen##~Gesetzessammlungen##, Redaktion: Zitzmann, Jörg, Edition: REV, Auflage: 22008, Auflage/Ausgabe: 8. Auflage 2022 (Stand Februar 2022), Seitenzahl/Blattzahl: 306, Keyword: Bewachungsverordnung; DGUV Vorschrift 23; Gesetzessammlung; Gewerbeordnung; MSS; Meister für Schutz und Sicherheit; Werkschutzmeister, Fachschema: Jura~Recht / Jura~Recht~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Sicherheitsdienst~Sicherheitsrecht, Fachkategorie: Rechtswissenschaft, allgemein, Region: Deutschland, Sprache: Deutsch, Zeitraum: 21. Jahrhundert (2000 bis 2100 n. Chr.), Bildungszweck: Lehrbuch, Skript, Interesse Alter: empfohlenes Alter: ab 17 Jahren, Altersempfehlung / Lesealter: 18, ab Alter: 17, Imprint-Titels: Meister für Schutz und Sicherheit - Handlungsspezifische Qualifikationen, Warengruppe: HC/Recht/Sonstiges, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung, Verlag: Mission: Weiterbildung. GmbH, Länge: 206, Breite: 145, Höhe: 23, Gewicht: 498, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: 2258042, Vorgänger EAN: 9783961551750 9783961550524 9783943370829 9783943370515 9783943370331, Alternatives Format EAN: 9783961551910, Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0010, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,25,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann Panzerung die Sicherheit und Schutz von Fahrzeugen oder persönlicher Ausrüstung verbessern? Worin liegt der Unterschied zwischen dynamischer und statischer Panzerung?
Panzerung kann die Sicherheit und den Schutz von Fahrzeugen oder persönlicher Ausrüstung verbessern, indem sie vor äußeren Bedrohungen wie Kugeln, Explosionen oder Schlägen schützt. Dynamische Panzerung reagiert aktiv auf Bedrohungen, indem sie sich verformt oder bewegt, um den Aufprall zu absorbieren, während statische Panzerung eine feste Struktur hat, die den Aufprall abwehrt. Der Unterschied liegt also darin, dass dynamische Panzerung flexibler und anpassungsfähiger ist, während statische Panzerung eine feste Verteidigungslinie bildet. **
-
Wie beeinflusst die Panzerung von Fahrzeugen die Sicherheit und den Schutz von Insassen in der Automobilindustrie?
Die Panzerung von Fahrzeugen erhöht die Sicherheit und den Schutz von Insassen, indem sie die Auswirkungen von Kollisionen und Unfällen reduziert. Sie kann dazu beitragen, die Integrität der Fahrzeugstruktur zu erhalten und die Wahrscheinlichkeit von Verletzungen bei einem Aufprall zu verringern. Darüber hinaus kann eine verstärkte Panzerung dazu beitragen, Insassen vor äußeren Bedrohungen wie Schüssen oder Explosionen zu schützen. Die Verwendung von speziellen Materialien und Technologien in der Panzerung von Fahrzeugen trägt dazu bei, die Sicherheit und den Schutz von Insassen in der Automobilindustrie kontinuierlich zu verbessern. **
-
"Wie gewährleisten VIP-Schützer die Sicherheit von prominenten Personen in der Öffentlichkeit?"
VIP-Schützer überwachen ständig die Umgebung auf potenzielle Bedrohungen. Sie planen im Voraus Routen und Sicherheitsmaßnahmen. Im Ernstfall reagieren sie schnell und professionell, um die Sicherheit der prominenten Person zu gewährleisten. **
-
Welche Schützer sind beim Inlinerfahren wichtig?
Beim Inlinerfahren sind insbesondere Handgelenk-, Knie- und Ellenbogenschützer wichtig. Diese Schützer dienen dazu, bei einem Sturz oder einem Zusammenstoß Verletzungen an den empfindlichen Gelenken zu verhindern oder zumindest abzumildern. Es ist ratsam, beim Inlinerfahren immer diese Schützer zu tragen, um das Verletzungsrisiko zu minimieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.